Per anni abbiamo raccontato molti dei rischi digitali come problemi di comportamento. Un ragazzo passa troppo tempo sui social, una bambina entra in contatto con uno sconosciuto, un adolescente viene trascinato da una sequenza di contenuti sempre più estremi, qualcuno comincia a confidarsi con un chatbot fino ad attribuirgli un ruolo che va molto oltre quello di uno strumento. Alla fine della catena compare quasi sempre la stessa domanda: perché lo ha fatto?
È una domanda legittima, ma arriva tardi. Prima che qualcuno continui a scorrere uno schermo per un’ora, qualcuno ha progettato lo scorrimento infinito. Prima che una notifica richiami continuamente l’attenzione, qualcuno ha deciso quando debba apparire e quale comportamento debba incoraggiare. Prima che un algoritmo suggerisca il contenuto successivo, qualcuno ha stabilito che cosa debba ottimizzare. Prima che un chatbot sembri affettuoso, disponibile, comprensivo o persino indispensabile, qualcuno ha deciso quali caratteristiche debba simulare.
Il 17 settembre 2026 la Commissione europea ha presentato una proposta di regolamento che prova a intervenire proprio in questo spazio precedente al comportamento dell’utente. Si chiama EU KIDS Act, EU Keeping Internet Digital Spaces Accountable and Trustworthy. Il procedimento legislativo è appena iniziato: il testo dovrà passare attraverso Parlamento europeo e Consiglio e potrà quindi essere modificato prima dell’eventuale approvazione.
La parte interessante, però, esiste già nella domanda che la proposta pone. Non soltanto: il minore ha usato correttamente il servizio? Anche, e soprattutto: il servizio era stato progettato in modo appropriato per quel minore?
La responsabilità comincia prima dell’uso
La Commissione riassume l’impianto del KIDS Act attraverso alcuni elementi principali: limitazione dell’accesso autonomo ai social in base all’età, sicurezza fin dalla progettazione, verifica dell’età, responsabilità dei genitori e rafforzamento dell’applicazione delle regole. La proposta stabilisce inoltre a 15 anni l’età per creare autonomamente un account sui servizi social interessati.
Ma il passaggio concettualmente più importante non è un numero. È il principio della safety by design: la sicurezza non dovrebbe essere un correttivo aggiunto quando il danno è già comparso, ma uno dei criteri con cui il servizio viene costruito. La Commissione arriva a parlare di un rovesciamento dell’onere della prova: sono i fornitori a dover dimostrare che i loro servizi sono appropriati all’età e sicuri fin dalla progettazione.
La differenza è sostanziale. Nel modello al quale siamo abituati costruiamo uno strumento, lo distribuiamo, osserviamo come viene utilizzato e interveniamo quando emergono conseguenze considerate inaccettabili. Nel modello suggerito dal KIDS Act compare invece una domanda precedente: quali conseguenze ragionevolmente prevedibili abbiamo considerato mentre progettavamo quello strumento? Non viene eliminata la responsabilità dell’utente; viene riconosciuta quella del progettista prima ancora che l’utente entri in scena. È una distinzione che avevamo già incontrato in Prima il mezzo, poi la responsabilità: la responsabilità dell’uso non può cancellare le condizioni create prima dell’uso.
Nessuna interfaccia è innocente
Siamo abituati a considerare molte caratteristiche dei servizi digitali come se fossero proprietà naturali della tecnologia. Non lo sono. Lo scorrimento infinito, l’autoplay, la frequenza delle notifiche, il modo in cui vengono ordinate le raccomandazioni sono decisioni progettuali. Persino l’assenza di una scelta è spesso una scelta: un’impostazione attiva per impostazione predefinita produce comportamenti differenti dalla stessa funzione che richiede un’attivazione consapevole. Rendere qualcosa semplice, difficile, evidente o nascosto modifica ciò che milioni di persone finiranno per fare.
Quando l’utilizzatore è adulto possiamo discutere a lungo di libertà, autodeterminazione e responsabilità individuale. Quando è un bambino, quel ragionamento comincia a mostrare i propri limiti. Non possiamo costruire ambienti deliberatamente capaci di trattenere l’attenzione e poi considerare la capacità di resistervi come unico criterio con cui misurare la responsabilità di chi li usa. Il problema diventa ancora più evidente nel caso Quando basta dichiararsi più grandi, dove il limite dichiarato e la capacità effettiva di sapere chi sta entrando non coincidono.
Questo non significa immaginare l’utente come un soggetto privo di volontà, né attribuire automaticamente al progettista ogni conseguenza possibile. Significa riconoscere qualcosa di più semplice: l’architettura di uno spazio digitale modifica il comportamento che quello spazio rende probabile, facile o conveniente. Se quell’architettura è stata progettata, allora può essere discussa, valutata e sottoposta a responsabilità.
Quando dall’altra parte c’è una macchina che parla
Il KIDS Act non riguarda soltanto i social network. La proposta affronta anche i rischi derivanti dai sistemi di intelligenza artificiale destinati o accessibili ai minori, e qui il problema diventa ancora più interessante. Un feed cerca attenzione; un sistema conversazionale può produrre qualcosa che, dal punto di vista dell’utente, assomiglia molto di più a una relazione.
Può ricordare, rispondere, adattarsi, usare un tono affettuoso, essere disponibile alle tre del mattino, non annoiarsi mai, non avere fretta, non voltarsi dall’altra parte. Per un adulto è già facile sospendere per qualche momento la consapevolezza che dietro quella conversazione non esiste una persona; per un minore la distinzione può diventare ancora più delicata.
A quel punto non basta scrivere da qualche parte che si tratta di intelligenza artificiale. Bisogna chiedersi perché il sistema sia stato progettato per comportarsi in un certo modo, quali forme di dipendenza o attribuzione emotiva siano ragionevolmente prevedibili e quali limiti debbano essere incorporati prima della distribuzione. Anche qui la responsabilità non comincia quando qualcuno usa male lo strumento. Comincia quando qualcuno decide che cosa quello strumento può fare.
La metà mancante della patente
In Patente digitale abbiamo sostenuto che saper utilizzare uno strumento non equivale automaticamente a essere preparati a usarlo responsabilmente: la destrezza non è competenza. Ma esiste una seconda metà del problema, perché non possiamo chiedere soltanto all’utilizzatore di diventare più competente mentre chi costruisce l’ambiente continua a essere incentivato a renderlo più difficile da abbandonare, più persuasivo, più coinvolgente o più capace di trasformare l’attenzione in valore economico.
L’educazione digitale resta necessaria, la responsabilità personale resta necessaria e, per i minori, resta essenziale anche il ruolo degli adulti. Nessuna di queste cose, però, può diventare l’alibi con cui la progettazione scompare dalla discussione. Se chiediamo alla persona di imparare a governare la macchina, possiamo contemporaneamente chiedere a chi costruisce la macchina di non renderla deliberatamente più difficile da governare. Le due responsabilità non si escludono: si completano.
C’è poi una responsabilità ancora più vicina al minore, e proprio per questo facile da lasciare sullo sfondo: quella dell’adulto che gli consegna il dispositivo. Uno smartphone non compare spontaneamente nelle mani di un bambino. Qualcuno lo acquista, decide quando affidarglielo, quali applicazioni installare, quali limiti impostare e, soprattutto, quale esempio offrirgli nell’uso quotidiano.
Anche qui sarebbe troppo semplice trasformare il problema in una colpa individuale. Molti genitori si trovano a prendere queste decisioni dentro ambienti che cambiano rapidamente, senza strumenti adeguati e spesso mentre scuola, piattaforme e istituzioni attribuiscono implicitamente agli altri una parte della responsabilità. Ma proprio per questo la competenza digitale non può riguardare soltanto il minore. Prima ancora della sua eventuale “patente”, esiste la responsabilità di chi gli mette le chiavi in mano. È il passaggio che completa Prima della patente viene la scuola: l’abilitazione ha senso soltanto se arriva dopo un percorso di educazione che coinvolge anche famiglia e scuola.
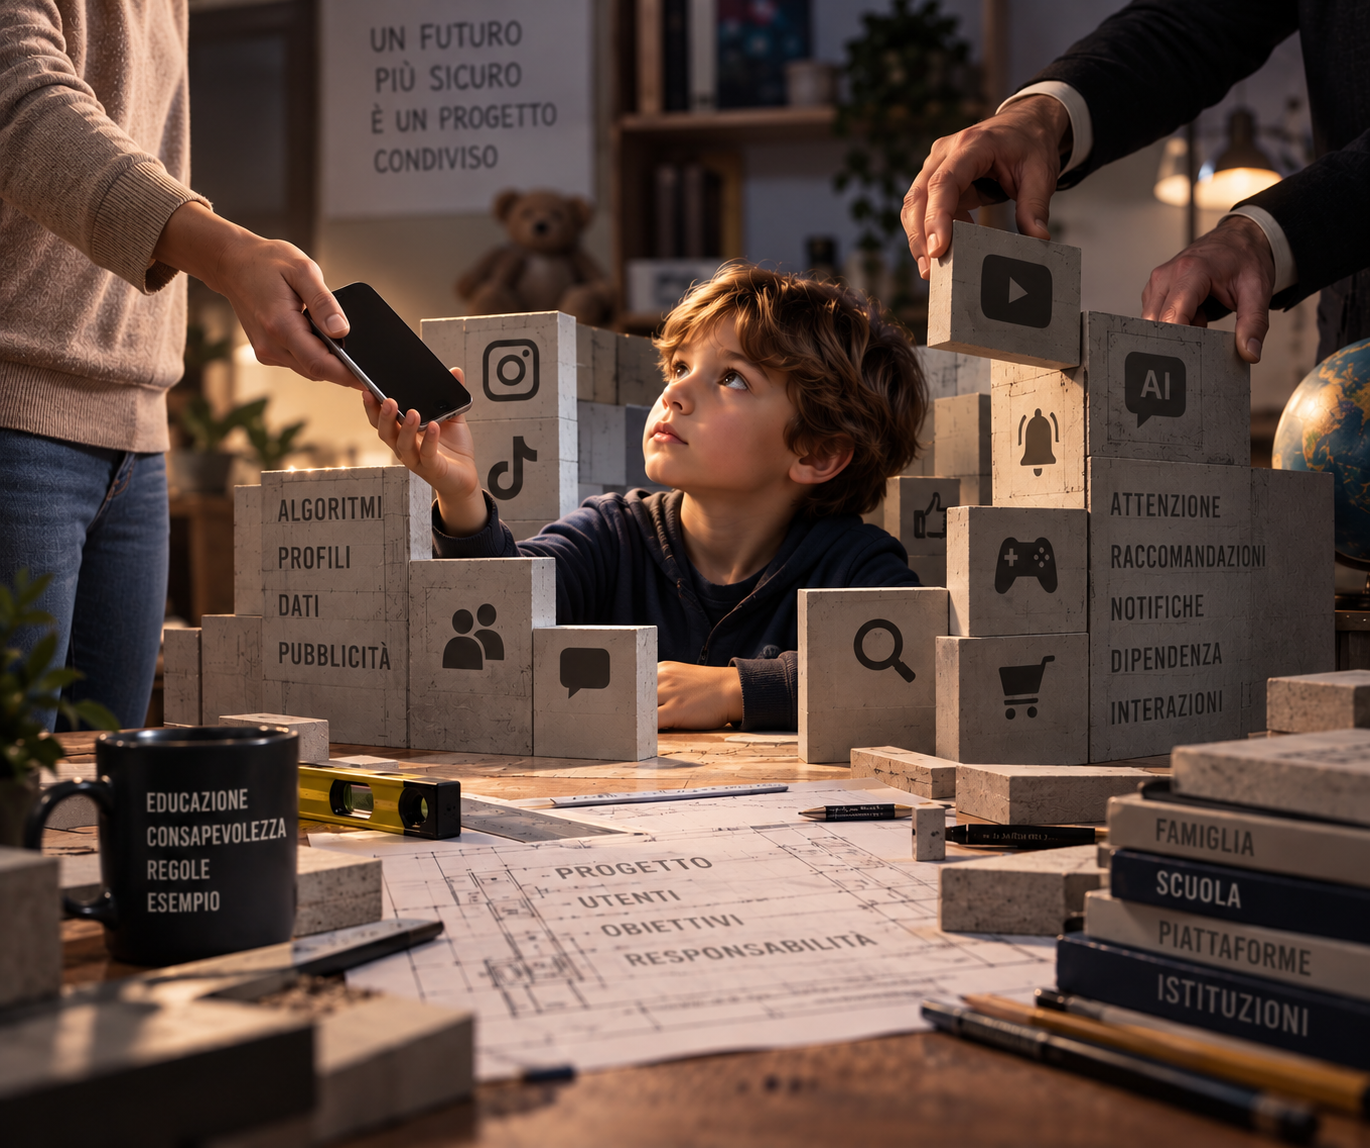
La sicurezza fin dalla progettazione e l’educazione familiare non sono quindi alternative. Una piattaforma progettata responsabilmente non sostituisce il genitore, così come un genitore attento non può compensare da solo ogni scelta progettuale della piattaforma. Famiglia, scuola, imprese e istituzioni occupano punti diversi della stessa catena.
È anche per questo che il KIDS Act interessa oltre il suo specifico ambito normativo. Introduce nel dibattito una distinzione che troppo spesso perdiamo quando parliamo di tecnologia: quella fra ciò che una persona può fare e ciò che un sistema è stato progettato per indurla, facilitarla o incoraggiarla a fare.
Le obiezioni necessarie
Una proposta di questo tipo apre problemi reali. Verificare l’età significa trovare un equilibrio difficile tra protezione dei minori e tutela della privacy. Attribuire maggiori responsabilità alle piattaforme significa stabilire criteri verificabili per decidere che cosa sia effettivamente sicuro. Limitare determinate caratteristiche può produrre effetti imprevisti. Affidare ai genitori maggiori strumenti non significa automaticamente che tutti i genitori possiedano le competenze necessarie per utilizzarli.
Rimane inoltre una questione più grande: quanto può una legge europea controllare servizi globali, tecnologie che cambiano rapidamente e sistemi progettati da aziende che operano contemporaneamente in decine di ordinamenti? Il KIDS Act non risponde magicamente a queste domande e, soprattutto, oggi non è ancora una legge approvata. È una proposta della Commissione sottoposta alla procedura legislativa ordinaria; presentarla come una disciplina già definitivamente stabilita sarebbe sbagliato.
Una proposta, però, può essere interessante anche prima di sapere quale forma assumerà alla fine, perché rende visibile un cambiamento nel modo di formulare il problema. La discussione non riguarda più soltanto ciò che accade dopo che una tecnologia è stata messa nelle mani di qualcuno. Comincia a riguardare ciò che è stato deciso prima.
Prima del danno
Per molto tempo abbiamo educato le persone a difendersi dalle macchine che costruivamo. Abbiamo insegnato a scegliere password migliori, riconoscere truffe, limitare il tempo trascorso davanti agli schermi, non fidarsi degli sconosciuti, controllare le fonti, proteggere i dati, riconoscere contenuti manipolatori e adesso persino a mantenere una distanza critica dalle risposte di un’intelligenza artificiale. Tutto necessario, ma forse manca ancora una domanda: perché continuiamo a costruire sistemi dai quali dobbiamo continuamente insegnare alle persone a difendersi?
La sicurezza fin dalla progettazione non elimina il rischio, non elimina la libertà, non sostituisce l’educazione e non trasferisce automaticamente ogni responsabilità dal cittadino all’impresa. Fa qualcosa di più semplice: sposta indietro il punto nel quale cominciamo a fare domande.
Prima dell’utente c’è l’interfaccia; prima dell’interfaccia c’è il progetto; prima del progetto ci sono obiettivi, incentivi e decisioni. È lì che la responsabilità comincia a diventare visibile. E prima di chiedere che cosa abbia fatto la macchina, vale ancora la pena chiedere chi ha deciso che potesse farlo.
Fonti e riferimenti
Commissione europea, KIDS Act. La scheda ufficiale presenta i quattro pilastri della proposta: accesso ai social in base all’età, sicurezza fin dalla progettazione, verifica dell’età e responsabilità genitoriale, rafforzamento dell’applicazione.
Commissione europea, Proposal for EU KIDS Act, 17 settembre 2026. Pagina ufficiale della proposta e dei documenti di accompagnamento.
Unione europea, COM(2026) 681 final — EU KIDS Act. Testo della proposta di regolamento.
Unione europea, Procedura 2026/0286(COD). Stato dell’iter legislativo ordinario della proposta.